Có rất nhiều thứ cần phải tìm hiểu khi bắt tay vào để tạo một trang web và nếu bạn…

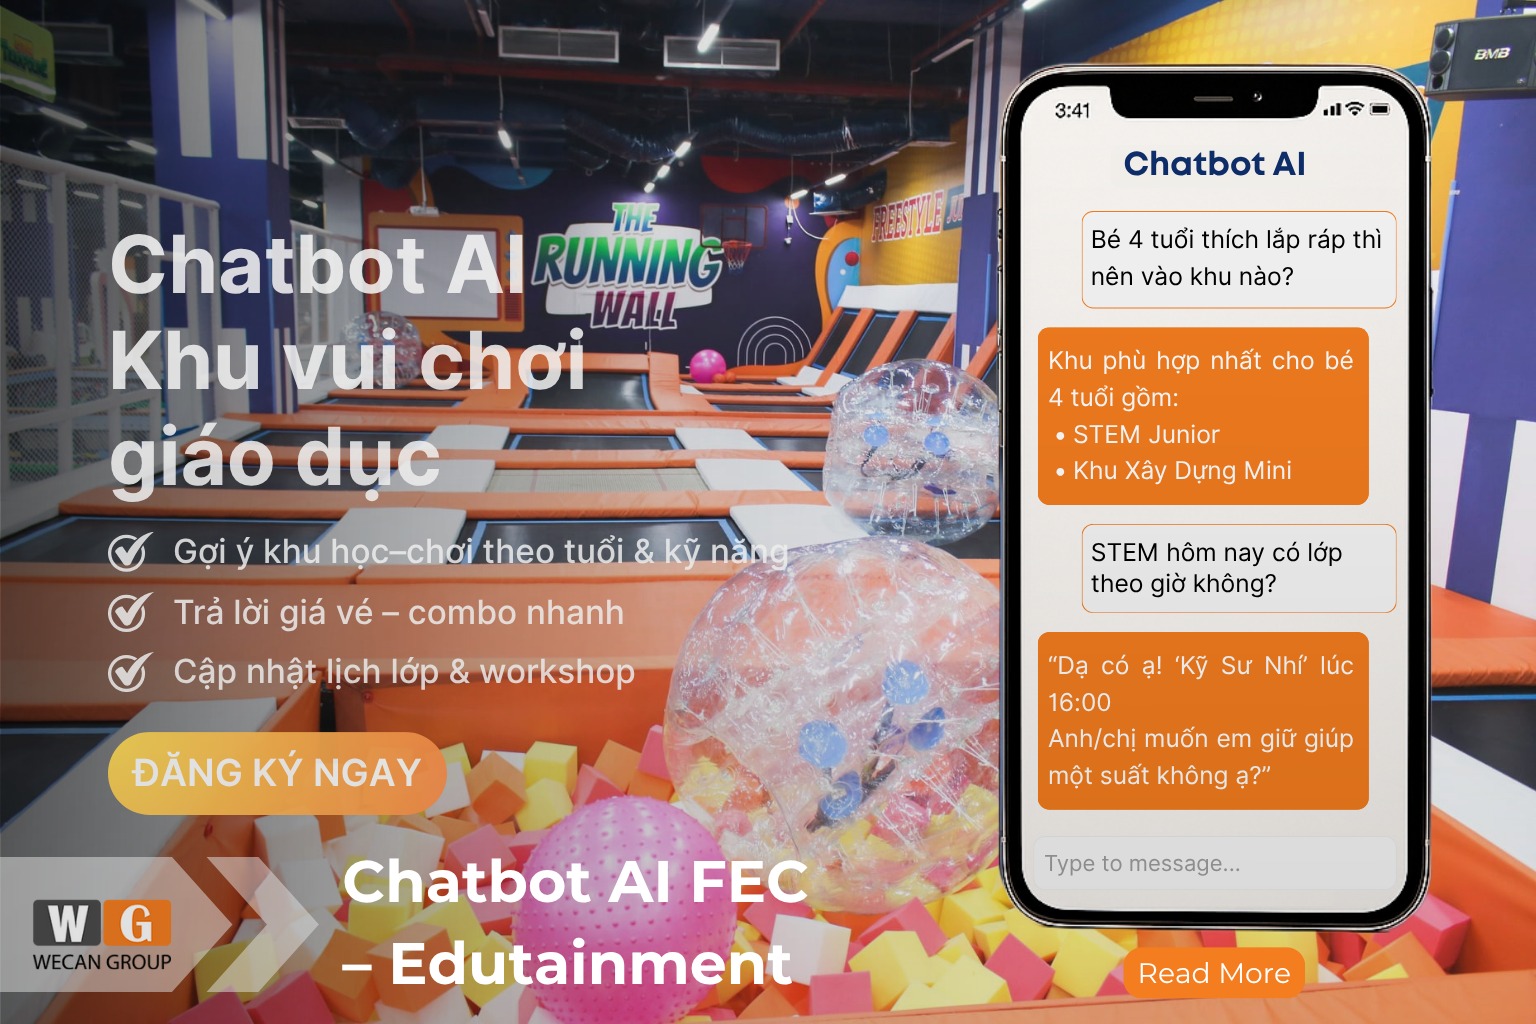
1. Chatbot AI Khu vui chơi giáo dục (Edutainment) là gì? Chatbot AI Edutainment là trợ lý ảo được thiết kế chuyên…

1. Giới thiệu về thiết kế ứng dụng di động cho ngành bảo hiểm Thiết kế ứng dụng di động ngành bảo…

1. Thiết kế website dự án bất động sản là gì? Thiết kế website dự án bất động sản là việc xây…
Tối ngày 19/11/2026 (giờ Việt Nam), nhóm phát triển PHP phát hành PHP 8.5.13, 8.4.28, 8.3.37 và 8.2.36. Đây là bản vá chính thức cho lỗ hổng PHP CVE-2026-115560, lỗi thực thi mã từ xa trong cơ chế phiên (session) mà PHP đã cảnh báo từ ngày 23/10 nhưng khi đó chưa có bản sửa. Cùng đợt này, PHP vá thêm nhiều lỗ hổng khác, trong đó có các lỗi được xếp mức nghiêm trọng (Critical).
Nếu website của doanh nghiệp đã được cập nhật sau sự cố PHP2Shell hồi tháng 10, bạn vẫn cần cập nhật thêm một lần nữa: các bản 8.5.12, 8.4.27, 8.3.36 và 8.2.35 không sửa CVE-2026-115560. Bài viết dưới đây của Wecan Group tóm tắt lỗ hổng này, các lỗi khác được vá cùng đợt, phiên bản cần cập nhật và những việc nên làm ngay.
| Thời gian | Sự kiện |
|---|---|
| 21/10/2026 | PHP phát hành bản vá khẩn cho PHP2Shell (CVE-2026-109618, CVE-2026-109619) trong các bản 8.5.12, 8.4.27, 8.3.36 và 8.2.35. |
| 23/10/2026 | PHP công bố thông tin về CVE-2026-115560. Các bản ngày 21/10 không sửa lỗi này. PHP khuyên tạm tắt tùy chọn session.upload_progress.enabled và hẹn vá trong đợt phát hành định kỳ tiếp theo. |
| 18/11/2026 | PHP báo trước đợt phát hành ngày 19/11 cho mọi nhánh đang được hỗ trợ, mức nghiêm trọng cao nhất là Critical. Các lỗi Critical chỉ xảy ra với cấu hình không mặc định hoặc thiết lập ít gặp. |
| 19/11/2026, 21:00–21:30 giờ Việt Nam (14:00–14:30 UTC) | Phát hành PHP 8.5.13, 8.4.28, 8.3.37 và 8.2.36. Cùng ngày, PHP 8.6.0 cũng ra mắt bản chính thức. |
Trong nhật ký thay đổi (ChangeLog) chính thức, PHP xếp CVE-2026-115560 vào thành phần Session với mô tả “Session serializer mismatch can lead to remote code execution”, nghĩa là việc lệch bộ tuần tự hóa dữ liệu phiên có thể dẫn đến thực thi mã từ xa.
Nói đơn giản: PHP lưu dữ liệu phiên của người dùng (trạng thái đăng nhập, giỏ hàng, tiến trình tải file…) vào máy chủ. Trước khi lưu, dữ liệu được chuyển thành chuỗi theo một định dạng, do tùy chọn session.serialize_handler quyết định. Khi dữ liệu được ghi theo định dạng này nhưng lại được đọc bằng định dạng khác, kẻ tấn công có thể lợi dụng sự sai lệch đó để đưa dữ liệu độc hại vào ứng dụng.
Lỗ hổng chỉ xảy ra khi mã ứng dụng đổi cách tuần tự hóa dữ liệu phiên lúc đang chạy (Ảnh: Pexels)
Theo khuyến nghị ngày 23/10 của PHP, website chỉ bị ảnh hưởng khi hội đủ cả ba điều kiện:
session.serialize_handler là php_binary hoặc php_serialize.php khi đang chạy bằng ini_set(), trước khi gọi session_start().session.upload_progress.enabled) đang bật. Đây là thiết lập mặc định.PHP đánh giá tổ hợp trên khó xảy ra trong thực tế, nên không phát hành bản khẩn mà vá trong chu kỳ định kỳ 4 tuần. Tuy vậy, theo The Hacker News, CVE-2026-115560 có điểm CVSS 9.2 và hậu quả có thể gồm thực thi mã, sửa đổi file, làm hỏng dữ liệu phiên hoặc làm gián đoạn dịch vụ.
WordPress lõi không dùng session của PHP để quản lý đăng nhập, nên phần lớn website WordPress khó rơi đúng tổ hợp trên. Rủi ro nằm ở plugin, mã tùy biến hoặc ứng dụng PHP tự xây dựng có dùng session và đổi serialize_handler khi chạy. Dù vậy, đợt vá ngày 19/11 còn sửa nhiều lỗi khác (xem mục 3), nên website nào chạy PHP cũng nên cập nhật.
Theo ChangeLog, PHP 8.5.13 sửa 18 lỗ hổng có mã CVE ở nhiều thành phần: lõi PHP, CGI, Date, DOM, PHP-FPM, Phar, SOAP, Session, Standard và URI. Các nhánh cũ có ít lỗi hơn vì một số lỗi chỉ tồn tại ở bản mới; với PHP 8.2.36, con số này là 12. Bảy lỗ hổng được xếp mức Critical, cùng điểm CVSS 9.2:
| Mã lỗ hổng | Thành phần | Mô tả ngắn | Nhánh được vá |
|---|---|---|---|
| CVE-2026-115560 | Session | Lệch bộ tuần tự hóa dữ liệu phiên, có thể dẫn đến thực thi mã từ xa | 8.2, 8.3, 8.4, 8.5 |
| CVE-2026-126714 | Session | File phiên bị ghi dở có thể dẫn đến thực thi mã | 8.2, 8.3, 8.4, 8.5 |
| CVE-2026-129289 | PHP-FPM | Chèn lén yêu cầu HTTP (request smuggling) khi phần thân yêu cầu chưa được đọc hết | 8.2, 8.3, 8.4, 8.5 |
| CVE-2026-129496 | Date | Dùng lại vùng nhớ đã giải phóng (use-after-free) trong bộ đệm múi giờ | 8.2, 8.3, 8.4, 8.5 |
| CVE-2026-129481 | Session | Use-after-free khi quá trình đóng phiên bị gián đoạn | 8.3, 8.4, 8.5 |
| CVE-2026-129474 | Lõi PHP | Use-after-free trong backtrace của magic method | Chỉ 8.5 |
| CVE-2026-129182 | Lõi PHP | Use-after-free do dữ liệu backtrace lỗi được ghi lại sau khi tắt | Chỉ 8.5 |
Hai lỗi đáng chú ý với website doanh nghiệp:
fastcgi_keep_conn, Apache mod_proxy_fcgi bật enablereuse, HAProxy hoặc LSAPI, và ứng dụng mở php://input mà không đọc hết.PHP cho biết các lỗi Critical chỉ xảy ra với cấu hình không mặc định hoặc thiết lập ít gặp. Nhưng một doanh nghiệp khó tự xác định website của mình có rơi vào trường hợp đó hay không, nên cách an toàn vẫn là cập nhật.
| Nhánh PHP đang dùng | Phiên bản đã vá | Ghi chú |
|---|---|---|
| 8.5 | 8.5.13 | Có thêm 2 lỗi Critical chỉ ảnh hưởng nhánh 8.5 |
| 8.4 | 8.4.28 | Còn hỗ trợ bảo mật đến 31/12/2028 |
| 8.3 | 8.3.37 | Chỉ nhận bản vá bảo mật, đến 31/12/2027 |
| 8.2 | 8.2.36 | Hết hỗ trợ bảo mật ngày 31/12/2026 |
| 8.1 trở xuống | Không có bản chính thức | Cần nâng cấp nhánh, hoặc dùng bản vá từ nhà cung cấp hệ điều hành/LTS |
Hai điểm cần lưu ý:
Dưới đây là 7 bước theo thứ tự ưu tiên. Nếu website do nhà cung cấp hosting hoặc đơn vị bảo trì quản lý, bạn có thể gửi mẫu tin nhắn ở cuối mục này.
php -v; lưu ý PHP chạy dòng lệnh và PHP phục vụ website có thể là hai bản khác nhau.session.upload_progress.enabled = 0 vào php.ini hoặc file cấu hình pool PHP-FPM, rồi khởi động lại PHP. Không đặt bằng ini_set() hay file .user.ini, vì tùy chọn phải có hiệu lực trước khi PHP xử lý yêu cầu. Biện pháp này chỉ chặn CVE-2026-115560, không xử lý các lỗi còn lại. Nếu bạn đã tắt tùy chọn này từ đợt PHP2Shell, hãy giữ nguyên.ini_set('session.serialize_handler', …) trong plugin và mã tùy biến. Ứng dụng không đổi tùy chọn này khi chạy thì không thuộc diện ảnh hưởng của CVE-2026-115560, nhưng vẫn cần cập nhật vì các lỗi khác.
Sau khi cập nhật, cần khởi động lại dịch vụ PHP để bản vá có hiệu lực (Ảnh: Pexels)
Chào anh/chị, PHP vừa phát hành bản vá bảo mật ngày 19/11/2026 (PHP 8.5.13, 8.4.28, 8.3.37, 8.2.36), trong đó có lỗ hổng CVE-2026-115560. Nhờ bên mình xác nhận giúp website [tên miền]:
Xin cảm ơn.
Website đã cập nhật sau PHP2Shell (8.3.36, 8.4.27…) có cần cập nhật tiếp không?
Có. Các bản ngày 21/10 không sửa CVE-2026-115560 và các lỗi khác trong đợt 19/11.
Đã tắt session.upload_progress.enabled thì còn cần cập nhật không?
Vẫn cần. Tùy chọn này chỉ chặn hướng tấn công của CVE-2026-115560. Các lỗi như CVE-2026-129289 (PHP-FPM) hay CVE-2026-129496 (Date) không liên quan đến tùy chọn này.
CVE-2026-115560 đã bị khai thác thực tế chưa?
Tính đến ngày 20/11/2026, các nguồn Wecan Group tham khảo chưa ghi nhận báo cáo khai thác thực tế. Tuy vậy, chi tiết kỹ thuật nay đã được công bố cùng bản vá, nên doanh nghiệp không nên chờ.
Dùng shared hosting thì ai cập nhật?
Nhà cung cấp hosting cập nhật PHP trên máy chủ. Bạn kiểm tra phiên bản PHP đang chọn trong bảng điều khiển (cPanel, DirectAdmin…) và yêu cầu xác nhận bằng văn bản theo mẫu tin nhắn ở trên.
Website WordPress đã cài plugin bảo mật thì có an toàn không?
Chưa đủ. Lỗ hổng nằm trong PHP trên máy chủ, nên cập nhật WordPress hay plugin không vá được. Plugin bảo mật và tường lửa ứng dụng web (WAF) chỉ là lớp bổ sung; xem thêm hướng dẫn bảo mật website WordPress.
Chỉ trong khoảng một tháng, PHP đã phát hành hai đợt vá bảo mật lớn. Website cần được theo dõi phiên bản PHP, sao lưu và cập nhật định kỳ, thay vì chỉ xử lý khi có sự cố. Nếu website của bạn chưa có hợp đồng bảo trì website sau bàn giao, đây là lúc nên đưa việc theo dõi phiên bản PHP vào phạm vi bảo trì.
Wecan Group cung cấp dịch vụ chăm sóc website doanh nghiệp, hỗ trợ:
Nếu bạn chưa chắc website của mình đã được vá, hãy liên hệ Wecan Group để được tư vấn.
Nguồn tham khảo: PHP.net – News Archive 2026; PHP.net – PHP 8 ChangeLog; The Hacker News – PHP Fixes 7 Critical Flaws, Including Bugs That Could Allow Remote Code Execution; BleepingComputer – PHP security updates fix 18 flaws, including critical RCE bugs.
Lưu ý: Nội dung bài viết mang tính tham khảo, cập nhật đến ngày 20/11/2026. Hãy đối chiếu với thông báo chính thức trên php.net và nhà cung cấp hosting của bạn trước khi thay đổi cấu hình máy chủ. Ảnh minh họa: Pexels (miễn phí sử dụng thương mại).
