Mục lục 1. Xây dựng học viện đào tạo chứng khoán: Nên bắt đầu từ đâu?2. Vị trí học viện đào tạo…

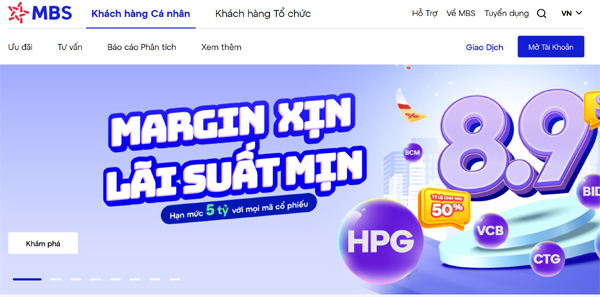
Hôm nay, vào lúc 17h ngày 07/05/2025 Công ty Cổ phần Chứng khoán MB (MBS) đã golive website mới tại địa chỉ…

Mục lục 1. Chức năng website thương mại điện tử2. Một số chức năng cơ bản website thương mại tửChức năng bộ…
Mục lục Site 2 WordPressStielerNOE InteractiveHappyTablesDaniel FillerHumaanGiversSquareHipstamaticCageDoMambo Industries Hiện nay, việc sử dụng hình nền lớn trong thiết kế website rất phổ…
Mục lục
Ngày 21/10/2026, nhóm phát triển PHP phát hành bản vá khẩn cấp cho hai lỗ hổng nghiêm trọng, được cộng đồng bảo mật gọi chung là PHP2Shell. Kẻ tấn công có thể chạy mã độc trên máy chủ chỉ bằng một yêu cầu gửi tới website, không cần tài khoản hay mật khẩu. Theo W3Techs, khoảng 69% website có ngôn ngữ phía máy chủ xác định được đang dùng PHP — trong đó có hầu hết website WordPress của doanh nghiệp Việt Nam.
Vấn đề là nhiều chủ doanh nghiệp không biết website của mình đang chạy PHP phiên bản nào, ai chịu trách nhiệm cập nhật, và đọc các bài phân tích kỹ thuật thì không biết bắt đầu từ đâu. Bài viết dưới đây của Wecan Group giải thích PHP2Shell bằng ngôn ngữ dễ hiểu, giúp bạn tự xác định website có bị ảnh hưởng hay không, nên yêu cầu nhà cung cấp hosting làm gì, và cần chuẩn bị gì trước mốc PHP 8.2 hết hỗ trợ ngày 31/12/2026.
Lưu ý: Thông tin trong bài cập nhật đến ngày 29/10/2026 và mang tính tham khảo. Tình hình lỗ hổng có thể thay đổi; hãy đối chiếu với thông báo chính thức trên php.net và nhà cung cấp hosting của bạn.
PHP là ngôn ngữ lập trình chạy trên máy chủ, đứng sau WordPress, WooCommerce và rất nhiều website tự xây dựng. Mỗi khi khách truy cập mở một trang, PHP xử lý yêu cầu đó trước khi website hiển thị nội dung.
PHP2Shell là tên gọi chung của hai lỗ hổng nằm ngay trong lõi PHP, không phải trong giao diện hay plugin:
| Mã lỗ hổng | Mô tả ngắn | Mức độ (CVSS v4.0) |
| CVE-2026-109618 | Thực thi mã từ xa khi PHP xử lý lỗi hết bộ nhớ | 9.2 – Nghiêm trọng |
| CVE-2026-109619 | Thực thi mã từ xa do trạng thái cũ của yêu cầu trước còn sót lại | 9.2 – Nghiêm trọng |
Nói đơn giản: kẻ tấn công gửi một yêu cầu được tính toán sẵn tới website, khiến PHP rơi vào trạng thái lỗi và chạy đoạn mã của họ. Thao tác này diễn ra trước khi mã của website kịp chạy, nên các lớp bảo vệ trong WordPress như plugin bảo mật hay đăng nhập hai lớp không chặn được.
Các bản vá đã có trong PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Thông báo của nhóm PHP ghi rõ: không có biện pháp giảm thiểu hoàn chỉnh, cập nhật là lựa chọn an toàn duy nhất.
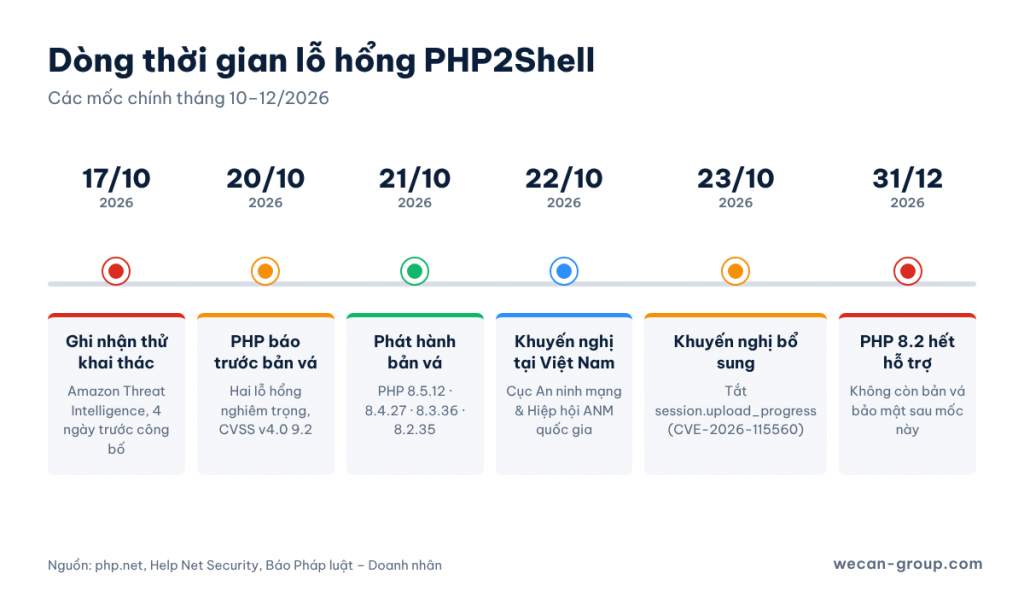
Các mốc chính của sự cố PHP2Shell (nguồn: php.net, Help Net Security, Báo Pháp luật)
Hậu quả khi bị khai thác không chỉ là website bị đổi giao diện. Kẻ tấn công có thể đọc cơ sở dữ liệu khách hàng, cài cửa hậu để quay lại sau, chèn link rác làm hỏng SEO, hoặc dùng máy chủ của bạn để tấn công nơi khác.
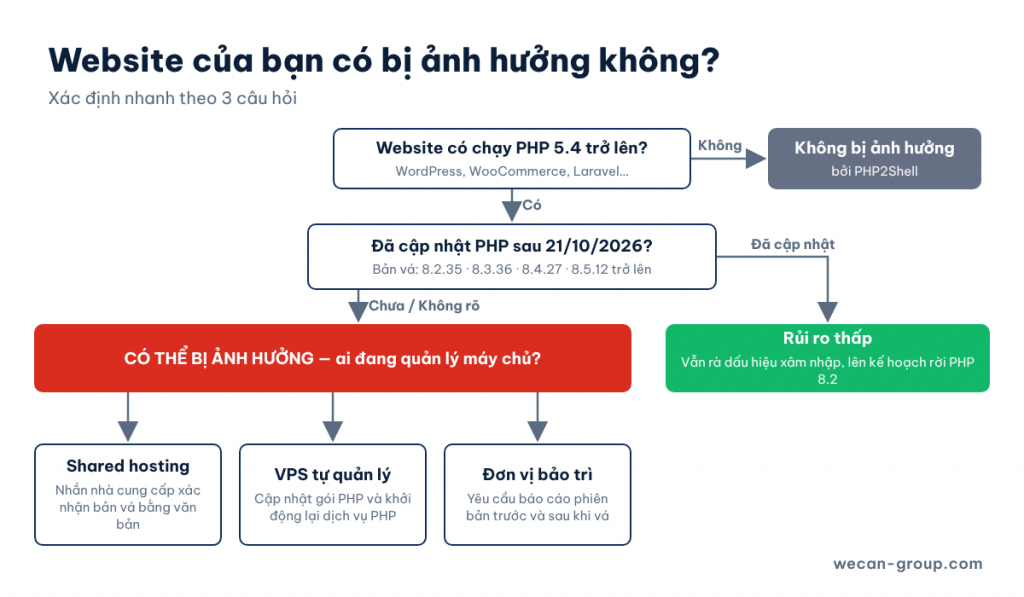
Trả lời 3 câu hỏi để biết bước tiếp theo
Trả lời ngắn: nếu website chạy PHP từ 5.4 trở lên và chưa được cập nhật sau ngày 21/10/2026, hãy coi là có. Cách xác định nhanh theo loại hạ tầng:
| Bạn đang dùng | Ai cần vá | Bạn cần làm |
| Shared hosting (cPanel, DirectAdmin…) | Nhà cung cấp hosting | Nhắn hỏi xác nhận bằng văn bản; kiểm tra phiên bản PHP đang chọn trong bảng điều khiển |
| VPS hoặc máy chủ riêng tự quản lý | Bạn hoặc kỹ thuật viên của bạn | Cập nhật gói PHP và khởi động lại dịch vụ PHP |
| Đơn vị thiết kế / bảo trì quản lý hộ | Đơn vị đang quản lý | Yêu cầu báo cáo phiên bản trước và sau khi vá |
| Không biết website đặt ở đâu | Chưa rõ | Tìm hóa đơn hosting/tên miền, hoặc nhờ đơn vị kỹ thuật kiểm tra |
Bảng phiên bản an toàn tối thiểu:
| Nhánh PHP đang dùng | Phiên bản đã vá | Ghi chú |
| 8.5 | 8.5.12 trở lên | Còn hỗ trợ bảo mật đến 31/12/2029 |
| 8.4 | 8.4.27 trở lên | Đến 31/12/2028 |
| 8.3 | 8.3.36 trở lên | Đến 31/12/2027 |
| 8.2 | 8.2.35 trở lên | Hết hỗ trợ 31/12/2026 |
| 8.1 trở xuống | Không có bản cài chính thức | Cần nâng cấp nhánh, hoặc dùng bản vá từ nhà cung cấp hệ điều hành/LTS |
Một bẫy thường gặp: một số hệ điều hành Linux đưa bản vá vào gói PHP mà không đổi số phiên bản. Vì vậy, số phiên bản thấp hơn bảng trên chưa chắc là chưa vá — nhưng cũng không được tự cho là đã vá. Hãy yêu cầu người quản trị máy chủ xác nhận cụ thể bản vá cho CVE-2026-109618 và CVE-2026-109619.
Mẫu tin nhắn gửi nhà cung cấp hosting hoặc đơn vị bảo trì (sao chép và gửi):
Chào anh/chị, liên quan đến lỗ hổng PHP2Shell (CVE-2026-109618, CVE-2026-109619), nhờ bên mình xác nhận giúp website [tên miền]: (1) đang chạy PHP phiên bản nào; (2) đã được vá hai lỗ hổng trên chưa, vá ngày nào; (3) dịch vụ PHP đã khởi động lại sau khi vá chưa; (4) có ghi nhận truy cập bất thường từ ngày 17/10/2026 đến nay không. Xin cảm ơn.
Vá lỗ hổng chỉ đóng cửa lại; nếu kẻ tấn công đã vào trước đó, cửa hậu vẫn còn. Các dấu hiệu nên kiểm tra:
Khi nghi ngờ, hãy giữ nguyên nhật ký máy chủ, đổi toàn bộ mật khẩu (quản trị, cơ sở dữ liệu, FTP, khóa API), rồi nhờ chuyên gia rà soát. Một số mã độc trên WordPress có khả năng tự tái tạo từ nhiều vị trí, nên xóa lẻ từng file thường không đủ.
Về pháp lý, nếu website lưu dữ liệu khách hàng, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 (hiệu lực từ 01/01/2026) yêu cầu thông báo cho cơ quan chuyên trách chậm nhất 72 giờ kể từ khi phát hiện vi phạm thuộc các trường hợp luật quy định. Xem thêm checklist bảo vệ dữ liệu cá nhân trên website. Nội dung pháp lý ở đây mang tính tham khảo; hãy hỏi ý kiến luật sư cho trường hợp cụ thể.
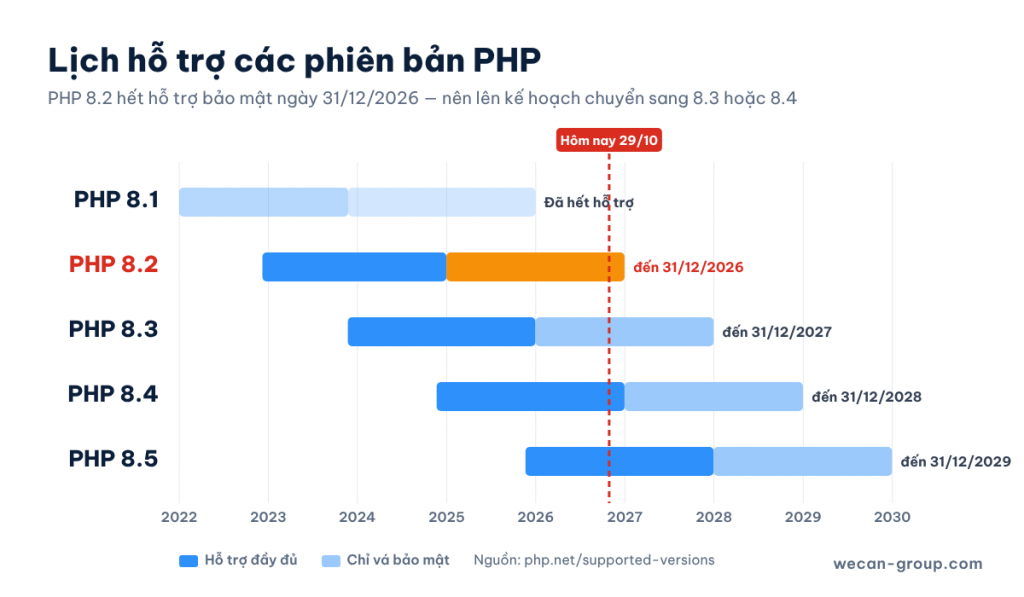
PHP 8.2 hết hỗ trợ bảo mật ngày 31/12/2026 (nguồn: php.net)
PHP 8.2.35 đã vá PHP2Shell, nhưng theo php.net, nhánh 8.2 hết hỗ trợ bảo mật ngày 31/12/2026. Sau mốc này, nếu xuất hiện lỗ hổng mới, website chạy 8.2 sẽ không có bản vá chính thức — đúng tình cảnh của các website PHP 7 hay 8.1 hôm nay.
Vì vậy, đợt vá khẩn là dịp tốt để lên kế hoạch nâng cấp:
Nếu website quá cũ (ví dụ còn chạy PHP 5 hoặc dùng mã nguồn không còn ai bảo trì), chi phí nâng cấp có thể gần bằng làm mới. Khi đó, hãy cân nhắc thiết kế lại trên nền tảng được hỗ trợ dài hạn.
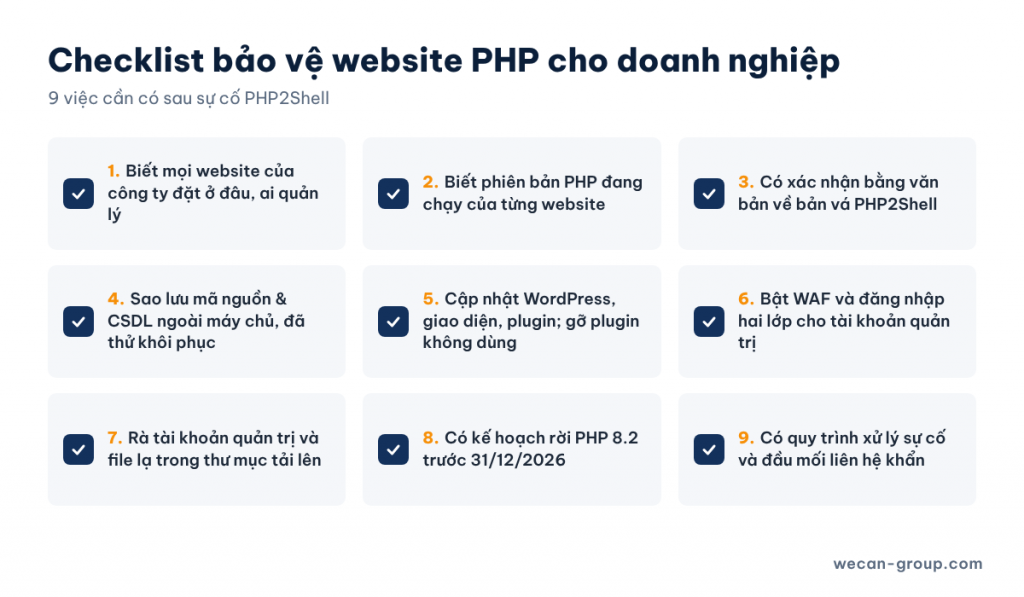
Lưu lại checklist để rà soát định kỳ
Website WordPress của tôi đã cập nhật hết plugin, có còn bị ảnh hưởng không? Có, nếu PHP trên máy chủ chưa được vá. Lỗ hổng nằm trong PHP, không nằm trong WordPress hay plugin.
Website không có chức năng tải file lên thì có an toàn không? Không. Kẻ tấn công chỉ cần gửi yêu cầu tới website; tính năng tải file không phải điều kiện.
Dùng Cloudflare hoặc WAF rồi có cần vá không? Vẫn cần. Cloudflare đã triển khai luật chặn nhưng chính họ khuyến nghị vá PHP càng sớm càng tốt; WAF chỉ là lớp bổ sung.
Website đang chạy PHP 7.4 thì sao? Nhánh 7.4 không còn bản cài đặt chính thức. Cách an toàn là nâng cấp lên 8.3 trở lên sau khi kiểm tra tương thích; trong lúc chờ, hỏi nhà cung cấp hosting về bản vá họ tự đưa vào (backport).
Nếu dữ liệu khách hàng bị lộ thì doanh nghiệp có trách nhiệm gì? Theo Luật Bảo vệ dữ liệu cá nhân 2025, một số vi phạm phải được thông báo cho cơ quan chuyên trách trong 72 giờ. Tham khảo thêm bài website chuẩn Luật Bảo vệ Dữ liệu Cá nhân.
PHP2Shell cho thấy website không phải làm xong là xong: nền tảng bên dưới cần được theo dõi và cập nhật liên tục. Wecan Group cung cấp dịch vụ chăm sóc website doanh nghiệp, hỗ trợ kiểm tra phiên bản PHP, sao lưu, nâng cấp và rà soát bảo mật cho website WordPress.
Nếu bạn chưa chắc website của mình đã an toàn trước PHP2Shell, hoặc cần kế hoạch rời PHP 8.2 trước cuối năm, hãy liên hệ Wecan Group để được tư vấn.
